

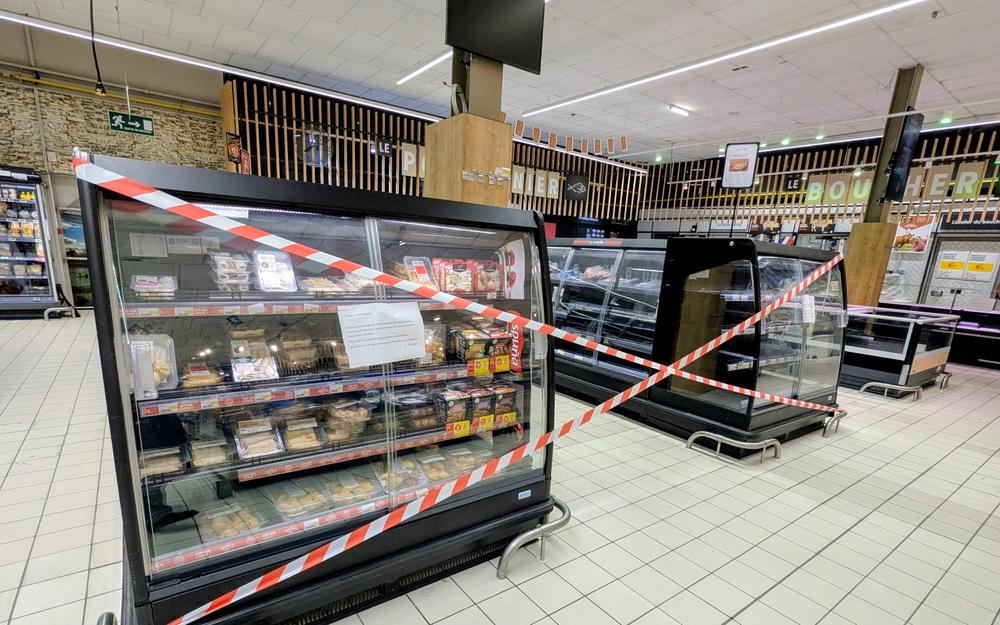

« Ce n’était plus un congélateur, c’était un four » témoigne le patron d’un magasin touché. Les pirates ont réussi, à distance, « à mettre en dégivrage tous nos meubles froids et à les monter en température jusqu’à 50 degrés » raconte un autre. Une attaque «inédite, inattendue et gravissime » estime le patron de Coopérative U. « C’est désastreux de jeter de la nourriture, quel gâchis ! déplorait un responsable de rayon. Les Français sont sous le choc, en apprenant qu’environ un millier de magasins et supermarchés avaient été piratés et que des marchandises d’une valeur de plusieurs millions d’euros devenues inconsommables avaient dû être jetées.
Les experts pensent que les pirates ont exploité des failles affectant certains équipements du géant danois de la réfrigération Danfoss. Elles étaient connues depuis plus d’un an. Danfoss se défend en indiquant que des correctifs avaient été apportés et que la majorité des systèmes touchés par la cyberattaque étaient obsolètes, ou utilisaient d’anciennes versions de son logiciel. Les attaquer ne constituait donc pas une opération trop difficile. Il faut dire qu’aujourd’hui, tout appareil connecté à internet et contrôlable à distance est devenu une cible pour les hackers, que ce soit une caméra de sécurité, une serrure, un réfrigérateur ou un système de chauffage.
Vu l’émoi et la stupeur, le Premier ministre français Sébastien Lecornu s’est emparé de l’affaire et a demandé à l’Agence nationale de la sécurité des systèmes d’information (Anssi), chargée de la cyberdéfense, de se saisir du dossier.
Qui est derrière cette attaque ? Elle n’a pas été revendiquée et elle pourrait être le fait d’un gang ou d’un jeune hacker simplement pour montrer sa compétence aux autres pirates. Une sorte de compétition…
Dans le climat géopolitique actuel, la piste russe ne peut être écartée. Vladimir Poutine mène une guerre hybride contre l’Europe qui a recours aux cyberattaques. En juillet dernier, le ministre français des Affaires étrangères, avait dénoncé « une vaste campagne cyber aux buts de sabotage et d’espionnage conduite par la Russie dans une dizaine de pays européens » dont la France. Il avait accusé « le 16e Centre du Service fédéral de sécurité russe (FSB), et plus particulièrement son unité 61240 », surnommée Turla, de cibler la France « à des fins d’espionnage ».
Il y a une quinzaine de jours, Microsoft a révélé une nouvelle stratégie criminelle, intitulée RedFlick, qui permet d’infecter un ordinateur Windows en quelques clics. C’est la toute nouvelle méthode d’infection employée par Star Blizzard, un groupe de pirates lié aux services de renseignements russes. Depuis le début de l’année, le gang a piraté plus de 100 organisations dans le monde.
En 2025, 43% des entreprises et organisations publiques françaises ont subi au moins une cyber-attaque. Avec plus de 1 000 par jour, la France est le 4ème pays le plus touché au monde par des cyber-attaques, après les États-Unis, la Chine et l’Allemagne.